La industria agroalimentaria depende cada vez más de la tecnología. Sistemas de producción, ERP, sensores, almacenes automatizados, trazabilidad, logística, dispositivos conectados, plataformas de gestión y accesos remotos forman parte ya del día a día de muchas empresas del sector. Eso mejora la eficiencia. Pero también amplía la superficie de riesgo.
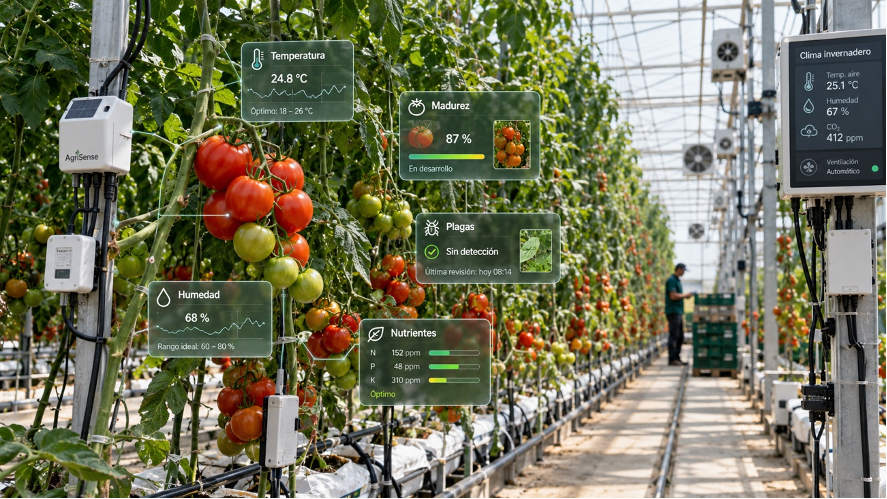 Un ciberataque en una empresa agroalimentaria no afecta únicamente a ordenadores o correos electrónicos. Puede comprometer procesos productivos, detener líneas de fabricación, bloquear pedidos, alterar sistemas de trazabilidad o dificultar la distribución.
Y cuando la tecnología está conectada directamente con la producción, la ciberseguridad deja de ser un asunto exclusivamente IT.
- Cuando una incidencia digital puede parar una fábrica
En otros sectores, una caída de sistemas puede traducirse en retrasos administrativos.En una planta agroalimentaria, el impacto puede ser mucho mayor.
Si un sistema crítico deja de funcionar, pueden verse afectados:
- Producción.
- Control de calidad.
- Etiquetado.
- Almacenes.
- Trazabilidad.
- Expediciones.
- Gestión de pedidos.
- Comunicaciones con proveedores y clientes.
Por eso, uno de los primeros objetivos de una estrategia de ciberseguridad debería ser identificar qué sistemas son realmente críticos para mantener la actividad.No todos los activos tecnológicos tienen el mismo valor.Y no todos pueden permitirse el mismo tiempo de parada.
- IT y OT ya no pueden gestionarse por separado
Uno de los grandes retos de la industria agroalimentaria es la convivencia entre sistemas IT y sistemas OT. Por un lado están los entornos tradicionales de tecnología: ordenadores, servidores, redes corporativas o aplicaciones de gestión. Por otro, los sistemas que controlan procesos industriales, maquinaria, sensores o dispositivos conectados. Durante años, ambos mundos han funcionado de forma relativamente separada.Ahora están cada vez más conectados.Y esa conexión aporta ventajas, pero también nuevos riesgos.
Una mala segmentación de red, un acceso remoto mal protegido o un dispositivo desactualizado puede convertirse en una puerta de entrada.
Por eso es fundamental proteger los entornos industriales con una estrategia específica.
- La trazabilidad también necesita protección
La trazabilidad es una de las piezas clave del sector agroalimentario. Saber de dónde viene una materia prima, por qué procesos ha pasado y a qué lote pertenece resulta esencial para garantizar calidad y seguridad.
Pero ¿qué ocurre si esa información se pierde, se bloquea o se modifica? Un ataque puede afectar no solo a la disponibilidad de los datos, sino también a su integridad. Por eso, proteger los sistemas de trazabilidad debería ser una prioridad. No basta con poder consultar la información. También hay que garantizar que sea fiable.
- El ransomware sigue siendo uno de los mayores riesgos
El ransomware puede cifrar sistemas, bloquear información y detener la operativa de una empresa en cuestión de minutos.Y en una industria con producción continua, logística ajustada y productos perecederos, cada hora cuenta.
Por eso, la protección frente a ransomware no puede reducirse a instalar un antivirus.
Hace falta trabajar varias capas:
- Segmentación de redes.
- Gestión de accesos.
- Actualización de sistemas.
- Protección de endpoints.
- Monitorización.
- Backup.
- Formación.
- Planes de respuesta.
La clave está en asumir que ningún sistema es completamente invulnerable.El objetivo es reducir la probabilidad de ataque y, sobre todo, limitar su impacto.
- Backup y recuperación: la parte que no se puede improvisar
Una copia de seguridad sirve de poco si no puede recuperarse.Por eso, además de realizar backups, las empresas deberían revisar:
- Qué información se copia.
- Con qué frecuencia.
- Dónde se almacena.
- Si existe una copia aislada.
- Cuánto tiempo tardaría la recuperación.
- Si los procesos de restauración se prueban regularmente.
En un entorno industrial, la recuperación debe estar planificada.
¿Qué sistema debe volver primero?. ¿Qué procesos pueden funcionar de forma manual?. ¿Cuánto tiempo puede estar parada una línea?. Estas preguntas deberían responderse antes de sufrir un incidente.
- El factor humano sigue siendo crítico
Muchos ataques comienzan con algo aparentemente sencillo; un correo, un enlace, una contraseña reutilizada…. Por eso, la tecnología por sí sola no es suficiente.Los empleados deben saber identificar intentos de fraude, proteger sus credenciales y comprender por qué determinados procesos de seguridad son importantes.
La formación no elimina el riesgo.Pero reduce enormemente las posibilidades de que un error termine convirtiéndose en un incidente grave.
- Proveedores y terceros también forman parte del riesgo
La industria agroalimentaria trabaja con múltiples proveedores tecnológicos, logísticos y operativos. Eso significa que la seguridad ya no depende únicamente de lo que ocurre dentro de la empresa.
Un acceso remoto de mantenimiento, una herramienta conectada o una cuenta de proveedor pueden convertirse en puntos vulnerables.Por eso conviene revisar periódicamente:quién tiene acceso, a qué puede acceder y si ese acceso sigue siendo necesario.La seguridad de la cadena también forma parte de la ciberseguridad.
La digitalización ha permitido que la industria agroalimentaria sea más eficiente, conectada y competitiva.
Pero también ha hecho que la continuidad del negocio dependa cada vez más de sus sistemas tecnológicos.
Por eso, la ciberseguridad debe formar parte de la estrategia industrial.
En AGE2 ayudamos a las empresas a proteger sus infraestructuras, revisar sus riesgos y diseñar estrategias de continuidad adaptadas a su realidad.Porque en una industria donde parar la producción puede tener un coste enorme, proteger los sistemas no es solo proteger la tecnología. Es proteger el negocio.